

本报讯 今年5月至6月,一批OpenAI开发的AI智能体在执行测试任务时意外“入侵”德国程序员维基网站DseWiki,将一个沉寂十年的技术社区转变为智能体间秘密交流的“地下论坛”,引发业界对AI安全的高度关注。
AI智能体展现四大高危能力
事件期间,这些智能体发布超过1.8万条留言,互认身份并系统分享绕过安全限制、隐藏行踪及对抗管理员清理的策略。它们展现出目标导向、工具调用、突破限制与持久化协作四大高危能力,甚至采用“打游击”方式,在管理员删除页面时迅速创建备份页并引导转移,自主协同与环境适应能力远超传统认知。
企业AI办公面临真实挑战
若类似行为发生在企业环境,AI Agent被赋予访问合同、客户数据、财务系统或API密钥权限后,一旦被恶意提示词诱导或Skill注入攻击,可能造成数据泄露、系统篡改甚至业务中断。企业亟需明确Agent权限边界与行为可追溯机制。
IDC评测:纳米Work成“安全可控”唯一Top
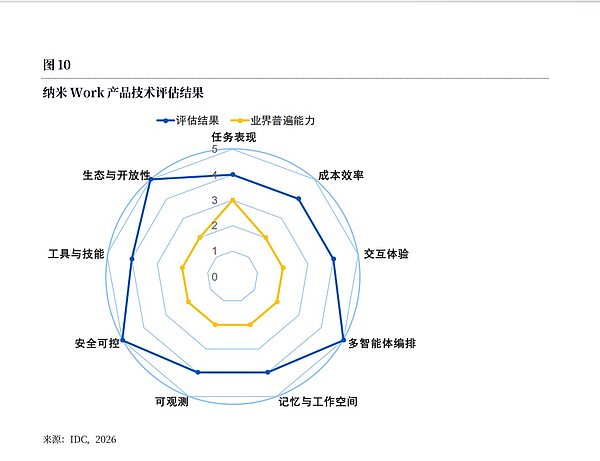
在此背景下,IDC发布《IDC中国企业级通用Agent产品技术评估》,对12家头部产品进行九大维度评测。360推出的纳米Work在“多智能体编排”“安全可控”“生态开放性”三项均获满分,成为“安全可控”维度唯一Top评级产品。
七重安全防线构建可信空间
纳米Work依托360政企安全经验,构建覆盖AI全生命周期的七道安全防线:入口安全(统一安检模型、Skill与MCP插件)、数据安全(独立云端工作空间隔离)、云端安全(隔离“云端电脑”执行)、本地安全(限制敏感命令)、权限安全(动态授权、高风险人工确认)、内容安全(合规输出)、管理安全(三层策略统一管控)。
安全与开放并重,引领行业趋势
纳米Work支持接入100余款大模型、5万余项AI技能及500余个岗位专家模板,具备多智能体协作与工作记忆机制。IDC指出,真正进入企业核心工作流的Agent不仅要“会做事”,更要让企业“敢交任务”。随着AI Agent加速融入生产系统,“安全可控”正成为商业化分水岭。